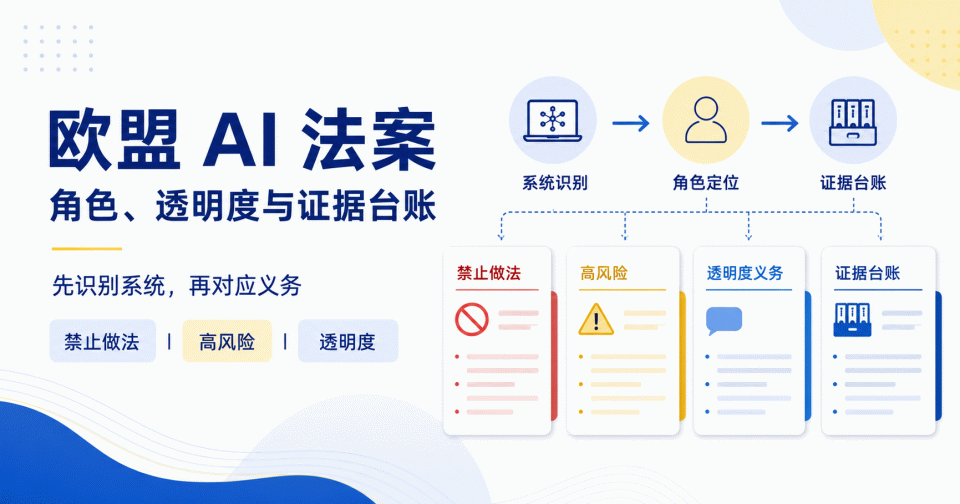
欧盟《人工智能法案》(Regulation (EU) 2024/1689)不是一张适用于所有产品的通用证书。核对前应先确认产品是否包含 AI 系统、谁是 provider 或 deployer、系统输出在哪里使用,再把对应义务和证据逐项登记。本文依据欧盟委员会与 EUR-Lex 的公开资料整理核对框架,不替代针对具体系统的法律意见。
一、先确认 AI 法案是否触及你的业务
Regulation (EU) 2024/1689 的范围涉及向欧盟市场投放或投入使用 AI 系统、在欧盟设立或位于欧盟的 deployer,以及某些输出在欧盟使用的第三国 provider 或 deployer;还涉及进口商、分销商和把 AI 系统与产品一起投放的产品制造商。仅凭“用了 AI”三个字,不能直接判断具体义务。
建立第一张台账时,记录:系统名称和版本、用途与目标用户、输入输出、是否嵌入产品、投放或使用市场、提供方和部署方、进口商或分销商,以及系统输出是否在欧盟被使用。将“AI 模型”和“AI 系统”分开记录;通用 AI 模型被集成到系统后,相关责任可能同时涉及模型和系统层面。
二、按角色建立责任边界
Provider(提供者)通常是开发或以自己名称投放 AI 系统或通用 AI 模型的主体;deployer(部署者)是在自身责任下使用系统的主体。进口商、分销商、产品制造商和授权代表也可能在特定场景承担法案中的核对或配合义务。合同中的角色名称不能替代对实际控制、投放和使用方式的判断。
把每项义务关联到责任主体,而不是只关联供应商文件。记录主体法定名称、地址、授权链、系统版本、变更记录和证据持有人;如果供应商只提供产品宣传页,不能据此推断其已经覆盖你的部署场景。
三、重点筛查:禁止做法、高风险与透明度
先依据法案 Article 5 筛查是否涉及被禁止的 AI 实践,例如以造成重大伤害为目标或效果的操纵、利用脆弱性的做法,以及部分社会评分或仅基于画像的个体犯罪风险预测。不要用“风险低”替代逐项比对,也不要把一个行业宣传语当成法案分类结论。
如果系统可能落入高风险分类,应继续核对适用的产品法规或 Annex III 场景、质量管理、风险管理、技术文档、日志、数据治理、人类监督、准确性与网络安全等要求。是否属于高风险必须结合系统功能、用途和法案附件判断。
Article 50 的透明度规则涉及特定的人机交互、合成或操纵内容、情绪识别或生物特征分类等场景。台账应记录触发条件、告知对象、告知方式、机器可读标记或披露安排,并保存对应版本的界面、提示语、内容标记和测试记录。
四、通用 AI 模型资料怎么留
如果你是通用 AI 模型提供者,Article 53 涉及技术文档、向下游系统提供的信息、版权政策,以及按 AI Office 模板公开训练内容摘要等事项;具有系统性风险的模型还需核对额外义务。若你只是集成第三方模型,应向上游索取能力与限制说明、版本信息、适用许可和可供下游使用的文档,并把集成配置与实际输出测试分开留档。
五、时间表与证据台账
欧盟委员会当前实施时间表显示:法案于 2024 年 8 月 1 日生效;禁止做法和 AI 素养相关规则自 2025 年 2 月 2 日适用;通用 AI 模型义务自 2025 年 8 月 2 日适用;多数规则和透明度要求自 2026 年 8 月 2 日进入适用或执行阶段。经 2026 年相关简化调整后,部分高风险规则的时间点为 2027 年 12 月 2 日或 2028 年 8 月 2 日,具体仍应按最新官方文本和适用条款核对。
建议用以下字段维护台账:系统与版本、用途和市场、provider/deployer、分类依据、触发的 Article 或 Annex、风险评估、技术文档、数据治理、人类监督、透明度材料、供应商合同、测试与日志、变更日期、证据责任人、来源链接和复核备注。每次模型、提示词、数据、接口、用户群或输出用途变化,都重新判断是否影响原结论。
来源:EUR-Lex,Regulation (EU) 2024/1689;欧盟委员会 AI Act 实施框架与时间表;欧盟委员会 Article 50 透明度问答。